Domain berechtigungsmanagement.de kaufen?
Wir ziehen mit dem Projekt
berechtigungsmanagement.de um.
Sind Sie am Kauf der Domain
berechtigungsmanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain berechtigungsmanagement.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **


Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
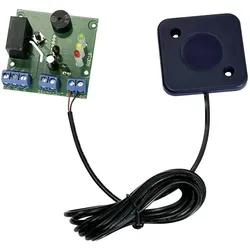
TowiTek RFID-Zugangskontrolle, Aktive BauelementeKompakter Baustein für ein eigenständiges Zugangskontrollsystem mit RFID-Transpondern als Berechtigungsnachweis. Das System lernt bis zu 50 Ausweise und ist einfach über eine Programmierkarte steuerbar. Der Schaltkontakt ist auf Wechsel- oder Zeitfunktion konfigurierbar. Die verwendeten Transponder sind kopiergeschützt und bieten eine weitaus höhere Sicherheit als ähnliche Systeme. Die Lesereichweite beträgt ca. 20 bis 50 mm.51,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
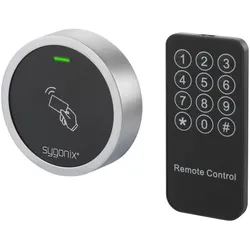
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.33,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
"Warum ist eine sorgfältige Zugriffsrechteverwaltung in Unternehmen und Organisationen wichtig und welche Folgen können unzureichende Zugriffsrechte haben?"
Eine sorgfältige Zugriffsrechteverwaltung ist wichtig, um unbefugten Zugriff auf sensible Daten zu verhindern. Unzureichende Zugriffsrechte können zu Datenlecks, Datenschutzverletzungen und finanziellen Schäden führen. Außerdem können unautorisierte Änderungen an wichtigen Systemen die Sicherheit und Stabilität des Unternehmens gefährden. **

Was versteht man unter einem Berechtigungskonzept und wie kann es dazu beitragen, die Zugriffsrechte in einem Unternehmen effizient zu verwalten?
Ein Berechtigungskonzept definiert, welche Mitarbeiter auf welche Daten und Systeme zugreifen dürfen. Es legt fest, wer welche Zugriffsrechte erhält und wie diese verwaltet werden. Dadurch können Zugriffsrechte klar strukturiert, kontrolliert und überwacht werden, was die Sicherheit und Effizienz im Unternehmen erhöht. **
Wie können Unternehmen effektiv Zugriffsrechte verwalten, um die Sicherheit ihrer sensiblen Daten zu gewährleisten? Was sind bewährte Methoden zur Implementierung einer sicheren Zugriffsrechteverwaltung?
Unternehmen können Zugriffsrechte effektiv verwalten, indem sie eine klare Richtlinie für die Vergabe von Zugriffsrechten erstellen, regelmäßige Überprüfungen durchführen und den Mitarbeitern Schulungen zum sicheren Umgang mit sensiblen Daten anbieten. Bewährte Methoden zur Implementierung einer sicheren Zugriffsrechteverwaltung sind die Verwendung von Rollen-basierten Zugriffssteuerungen, die Implementierung von Multi-Faktor-Authentifizierung und die regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten. Zusätzlich sollten Unternehmen auch regelmäßige Audits durchführen, um sicherzustellen, dass die Zugriffsrechte angemessen und sicher sind. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
TowiTek RFID-Zugangskontrolle, Aktive BauelementeKompakter Baustein für ein eigenständiges Zugangskontrollsystem mit RFID-Transpondern als Berechtigungsnachweis. Das System lernt bis zu 50 Ausweise und ist einfach über eine Programmierkarte steuerbar. Der Schaltkontakt ist auf Wechsel- oder Zeitfunktion konfigurierbar. Die verwendeten Transponder sind kopiergeschützt und bieten eine weitaus höhere Sicherheit als ähnliche Systeme. Die Lesereichweite beträgt ca. 20 bis 50 mm.51,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.33,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SWB W7300500 - Smarte Zugangskontrolle, KeypadSwitchBot Keypad Vision - Smartes Türschloss für schlüssellosen Zutritt per Gesicht - mit 3D-Gesichtserkennung, Fingerabdrucksensor & Appsteuerung - schwarz Das SwitchBot Keypad Vision ist ein intelligentes Türzugangssystem mit integrierter Kamera und innovativer 3D-Gesichtserkennung, das in Kombination mit dem SwitchBot Door Lock eine besonders sichere und komfortable schlüssellose Zutrittslösung bietet. Ab sofort öffnest Du Deine Haustür einfach mit deinem Gesicht, Fingerabdruck, einem individuell festgelegten Passwort oder einer kompatiblen NFC-Karte. Installation: Option A: Befestigung mit Schrauben Option B: Klebemontage Tür-Öffnungswege: 3D - Gesichtserkennung Passwort Fingerabdrucksensor SwitchBot NFC Keycard WiFi: Nutzung mit Hub - 2,4 GHz-WiFi Bequemlichkeit im Alltag Mit der 3D-Strukturlicht-Gesichtserkennungstechnologie kann das SwitchBot Keypad Vision das Türschloss durch Gesichtserkennung sofort entsperren, sobald Sie vor die Tür treten. Es sind keine manuellen Operationen erforderlich, und während Ihre Hände befreit werden, wird das Problem der Ungenauigkeit der Fingerabdruckerkennung aufgrund von Umwelt- und individuellen Bedingungen gelöst. Sicherheit gewährleistet Die Fehlerrate der 3D-Gesichtserkennungstechnologie beträgt weniger als 0,0001%. Unabhängig davon, ob Sie Make-up tragen, eine Mütze oder Brille aufsetzen, oder ob es sich um böswillige Attacken durch Fotos oder Videos handelt, kann die Technologie sie genau erkennen und effektiv umgehen. Mit der Gesichtsentsperrung werden alle Benutzerinformationen lokal gespeichert und erkannt und nicht auf einen Cloud-Server hochgeladen, was einen effektiven Schutz Ihrer Privatsphäre bietet. Smartes Upgrade In Kombination mit der SwitchBot Lock-Serie kann Ihr Türschloss nahtlos in ein intelligentes Schloss mit Gesichtserkennung aufgerüstet werden. Die Installation ist einfach und kann in wenigen Minuten durchgeführt werden, ohne die ursprüngliche Struktur zu beschädigen. Bitte beachten Sie, dass der SwitchBot Keypad Vision nur mit der SwitchBot Lock-Serie kompatibel ist. Praktisches Aufladen und lange Akkulaufzeit Ausgestattet mit einem 5000mAh großen wiederaufladbaren Akku, der bis zu 12 Monate Betriebszeit bietet. Es bietet auch verschiedene Ladewege, um das Aufladen zu erleichtern und ein grenzenloses Ladungserlebnis zu ermöglichen. Integrierter NFC-Karten-Sensor Dank eines integriertes NFC-Karten-Sensors öffnest Du Deine Haustür bei Bedarf auch mit kompatiblen NFC-Karten, wie beispielsweise der im Lieferumfang enthaltenen SwitchBot Karte. Diese Karten müssen selbstverständlich vorher auf dem Gerät gespeichert werden und es können bis zu 100 Karten im System vermerkt werden. Das Keypad Touch eignet sich dementsprechend auch perfekt zur Häuservermietung oder fürs Immobilien-Management. Mehrere Sperrmöglichkeiten Neben der Gesichtserkennung unterstützt es auch Fingerabdruckerkennung, PASMO-Freischaltung, Schlüssel, Passwort, Sprache und NFC-Karten Freischaltung (Wallet Finder Card). Mit dem SwitchBot Hub Mini kompatibel In Kombination mit einem separat erhältlichen SwitchBot Hub Mini erhältst Du Zugriff auf weitere hilfreiche Funktionen. Mit ihm hast Du über die SwitchBot App Einsicht in den Nutzungsverlauf und den derzeitigen (Energie-)Status Deines Schlosses. Überdies ermöglicht die Verbindung zum SwitchBot Hub Mini das Erhalten von Push-Benachrichtigungen, beispielsweise wenn jemand das Schloss aufschließt. Lieferumfang: 1x SwitchBot Keypad Vision 1x Montageset A + Eckenset B 1x 3M Aufkleber Wandbefestigung A + B 1x Bohrschablone 2x Schrauben 1x Knopfaufkleber 1x Auswerfstift 1x Schraubenpack inkl. Dübel 1x USB-C Ladekabel149,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
"Warum ist eine sorgfältige Zugriffsrechteverwaltung in Unternehmen und Organisationen wichtig und welche Folgen können unzureichende Zugriffsrechte haben?"
Eine sorgfältige Zugriffsrechteverwaltung ist wichtig, um unbefugten Zugriff auf sensible Daten zu verhindern. Unzureichende Zugriffsrechte können zu Datenlecks, Datenschutzverletzungen und finanziellen Schäden führen. Außerdem können unautorisierte Änderungen an wichtigen Systemen die Sicherheit und Stabilität des Unternehmens gefährden. **
-
Was versteht man unter einem Berechtigungskonzept und wie kann es dazu beitragen, die Zugriffsrechte in einem Unternehmen effizient zu verwalten?
Ein Berechtigungskonzept definiert, welche Mitarbeiter auf welche Daten und Systeme zugreifen dürfen. Es legt fest, wer welche Zugriffsrechte erhält und wie diese verwaltet werden. Dadurch können Zugriffsrechte klar strukturiert, kontrolliert und überwacht werden, was die Sicherheit und Effizienz im Unternehmen erhöht. **
-
Wie können Unternehmen effektiv Zugriffsrechte verwalten, um die Sicherheit ihrer sensiblen Daten zu gewährleisten? Was sind bewährte Methoden zur Implementierung einer sicheren Zugriffsrechteverwaltung?
Unternehmen können Zugriffsrechte effektiv verwalten, indem sie eine klare Richtlinie für die Vergabe von Zugriffsrechten erstellen, regelmäßige Überprüfungen durchführen und den Mitarbeitern Schulungen zum sicheren Umgang mit sensiblen Daten anbieten. Bewährte Methoden zur Implementierung einer sicheren Zugriffsrechteverwaltung sind die Verwendung von Rollen-basierten Zugriffssteuerungen, die Implementierung von Multi-Faktor-Authentifizierung und die regelmäßige Überprüfung und Aktualisierung von Zugriffsrechten. Zusätzlich sollten Unternehmen auch regelmäßige Audits durchführen, um sicherzustellen, dass die Zugriffsrechte angemessen und sicher sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.